 Max Korn
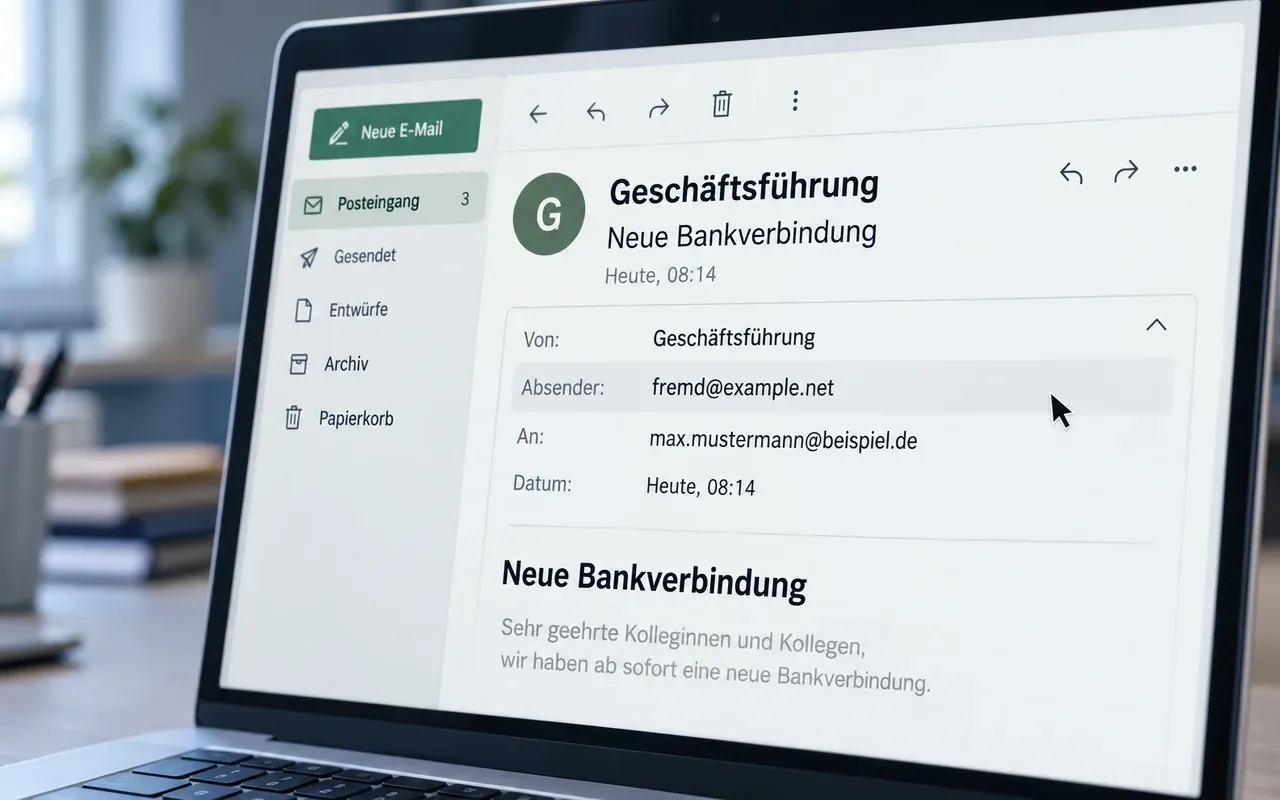
Ein Kunde fragt nach einer merkwürdigen Rechnung von dir. Dein Firmenname steht über der Nachricht, vielleicht sogar deine vollständige E-Mail-Adresse. Du hast die Mail aber nie verschickt. Hat jemand dein Postfach übernommen?
Das lässt sich am Absender allein nicht erkennen. Beim E-Mail-Spoofing täuscht jemand eine andere Absenderidentität vor. Dafür braucht die Person nicht zwingend Zugang zu deinem Postfach. Sichere zuerst die verdächtige Nachricht und prüfe, welche Adresse tatsächlich angezeigt wird. Für den Schutz deiner eigenen Domain gehören SPF, DKIM und DMARC zusammen.
Was genau wurde am Absender gefälscht?
Ein Mailprogramm zeigt oft zuerst den Namen und erst nach einem Klick die vollständige Adresse. Ein vertrauter Name kann deshalb über einer völlig fremden Adresse stehen. Für die Einordnung helfen drei Fälle:
| Was du siehst | Was dahinterstecken kann |
|---|---|
| Dein Firmenname, aber eine fremde Adresse | Jemand hat den Anzeigenamen übernommen. |
| Eine fast richtig geschriebene Domain | Jemand verwendet eine ähnliche, eigenständige Domain. |
| Deine richtige Adresse im Absenderfeld | Jemand hat die sichtbare Absenderadresse gefälscht oder tatsächlich über einen berechtigten Zugang versendet. |
Die ersten beiden Fälle werden im Alltag ebenfalls oft Spoofing genannt. Technisch ist eine ähnliche Domain aber etwas anderes als die Fälschung deiner echten Domain. Eine fremde Domain kann eigene, korrekt eingerichtete Versandserver haben. Ihre Mails können alle technischen Absenderprüfungen bestehen.
Stell dir vor, deine Firma heißt „Musterwerk“. Eine Nachricht mit dem Anzeigenamen „Musterwerk Buchhaltung“ wirkt beim schnellen Lesen vertraut. Die aufgeklappte Adresse gehört aber zu einer anderen Domain. Deine DNS-Einstellungen können diesem fremden Absender den Namen nicht wegnehmen. DNS ist das Verzeichnis, in dem auch die technischen Einträge deiner Domain liegen.
Eine fremde Mail ist noch kein Beweis für ein gehacktes Konto
Die sichtbare Absenderzeile ist keine Anmeldung an deinem Postfach. Jemand kann eine fremde Adresse dort einsetzen, ohne das zugehörige Passwort zu kennen. Auch automatische Rückmeldungen über angeblich von dir verschickte Mails beweisen deshalb keinen Kontozugriff.
Anders sieht es bei unbekannten Anmeldungen aus. Ebenso verdächtig sind neue Weiterleitungsregeln oder Nachrichten, die nachweislich über dein Konto versendet wurden. Der Ordner „Gesendet“ allein entscheidet die Frage nicht. Fehlende Nachrichten schließen einen Zugriff nicht aus.
Geh bei solchen Hinweisen über die bekannte Website deines Mailanbieters ins Konto. Prüfe Sicherheitsereignisse und Weiterleitungen. Ändere das Passwort von einem vertrauenswürdigen Gerät aus und beende unbekannte Sitzungen. Kontrolliere außerdem verbundene Apps und aktiviere die Zwei-Faktor-Anmeldung. Dein Anbieter oder deine IT-Betreuung kann helfen, einen tatsächlichen Kontozugriff zu untersuchen.
Prüf die Nachricht, ohne auf sie zu antworten
Bei einer verdächtigen Rechnung oder Zahlungsänderung klärst du die Sache über einen bereits bekannten Kontaktweg. Ruf beispielsweise die gespeicherte Nummer des Geschäftspartners an. Eine Telefonnummer aus der verdächtigen Mail ist dafür ungeeignet. Auch eine Antwort kann bei der falschen Person landen.
Öffne keine Links oder Anhänge, solange du die Nachricht nicht geklärt hast. Lies dazu, woran du Phishing erkennst.
Öffne die Absenderdetails und vergleiche die vollständige Adresse mit einer früheren, bestätigten Nachricht. Achte auch auf die Antwortadresse Reply-To. Sie darf aus legitimen Gründen abweichen, ist bei einer unerwarteten Zahlungsaufforderung aber ein zusätzlicher Prüfpunkt.
Lass dir die Originalnachricht einschließlich der Kopfzeilen geben. Die Kopfzeilen enthalten technische Angaben zum Versand und zur Absenderprüfung. Ein Screenshot zeigt davon meist zu wenig. Die normale Weiterleitung im Nachrichtentext kann ebenfalls wichtige Angaben verlieren.
Such in den Kopfzeilen nicht nur nach irgendeinem pass. Maßgeblich sind die Prüfergebnisse des empfangenden Mailanbieters. Angreifer können selbst Kopfzeilen hinzufügen. Wenn du die Einträge nicht sicher zuordnen kannst, übergib die Originalmail dem Anbieter oder deiner IT-Betreuung.
Wie SPF, DKIM und DMARC deine Domain schützen
Für eine E-Mail-Adresse mit eigener Domain kannst du technische Absenderprüfungen einrichten. Die drei Verfahren übernehmen unterschiedliche Aufgaben:
- SPF legt fest, welche Server für eine technische Versanddomain senden dürfen. Diese Domain muss nicht mit der sichtbaren Absenderdomain übereinstimmen.
- DKIM versieht die Nachricht mit einer digitalen Signatur. Der Empfänger prüft die signierende Domain und erkennt Veränderungen an den signierten Teilen.
- DMARC verbindet die sichtbare Absenderdomain mit SPF oder DKIM. Mindestens eine der beiden Prüfungen muss bestehen und zur sichtbaren Domain passen. Diesen Abgleich nennt man Alignment.
Bei DMARC kann je nach Einstellung auch eine passende Subdomain genügen. Ein erfolgreiches SPF-Ergebnis für eine völlig andere Domain reicht dagegen nicht. Dasselbe gilt für eine gültige DKIM-Signatur einer unpassenden Domain.
Über die DMARC-Richtlinie teilst du Empfängern deine gewünschte Behandlung fehlgeschlagener Prüfungen mit. p=none fordert keine besondere Behandlung. p=quarantine bittet um eine Einstufung als verdächtig, p=reject um Ablehnung. Die tatsächliche Entscheidung trifft der Empfänger anhand weiterer Informationen.
Stell die Richtlinie nicht aus Ärger über eine gefälschte Mail sofort auf reject. Zuerst müssen die erlaubten Versandwege funktionieren. Weiterleitungen und Mailinglisten können die Prüfung beeinflussen. Der aktuelle DMARC-Standard warnt vor Problemen durch pauschales Ablehnen. Wie du die Einrichtung vorbereitest und Berichte nutzt, beschreibt der Ratgeber zum DMARC-Eintrag.
Die Grenze bleibt klar: DMARC prüft die Domain. Das Verfahren bestätigt weder die Person am anderen Ende noch den Inhalt einer Rechnung. Ein übernommenes Postfach kann korrekt authentifizierte Mails verschicken. Gegen einen kopierten Anzeigenamen oder eine ähnliche fremde Domain hilft deine eigene Richtlinie ebenfalls nicht.
Wenn Kunden gefälschte Mails bekommen
Bitte betroffene Kunden um die Originalnachricht und notiere den Zeitpunkt. Sag konkret, welche Nachricht nicht von dir stammt. Bei einer falschen Bankverbindung klärst du die richtigen Zahlungsdaten über den bekannten Kontaktweg. Eine allgemeine Warnung ersetzt diese Rückfrage nicht.
Gib deinem Mailanbieter die gesicherten Nachrichten und lass den Versandweg prüfen. Bei Hinweisen auf einen Kontozugriff hat die Sicherung des Kontos Vorrang. Für die anschließende Prüfung und Einrichtung deiner E-Mail-Domain kann ich die erlaubten Versandwege und DNS-Einstellungen mit dir durchgehen.
