 Max Korn
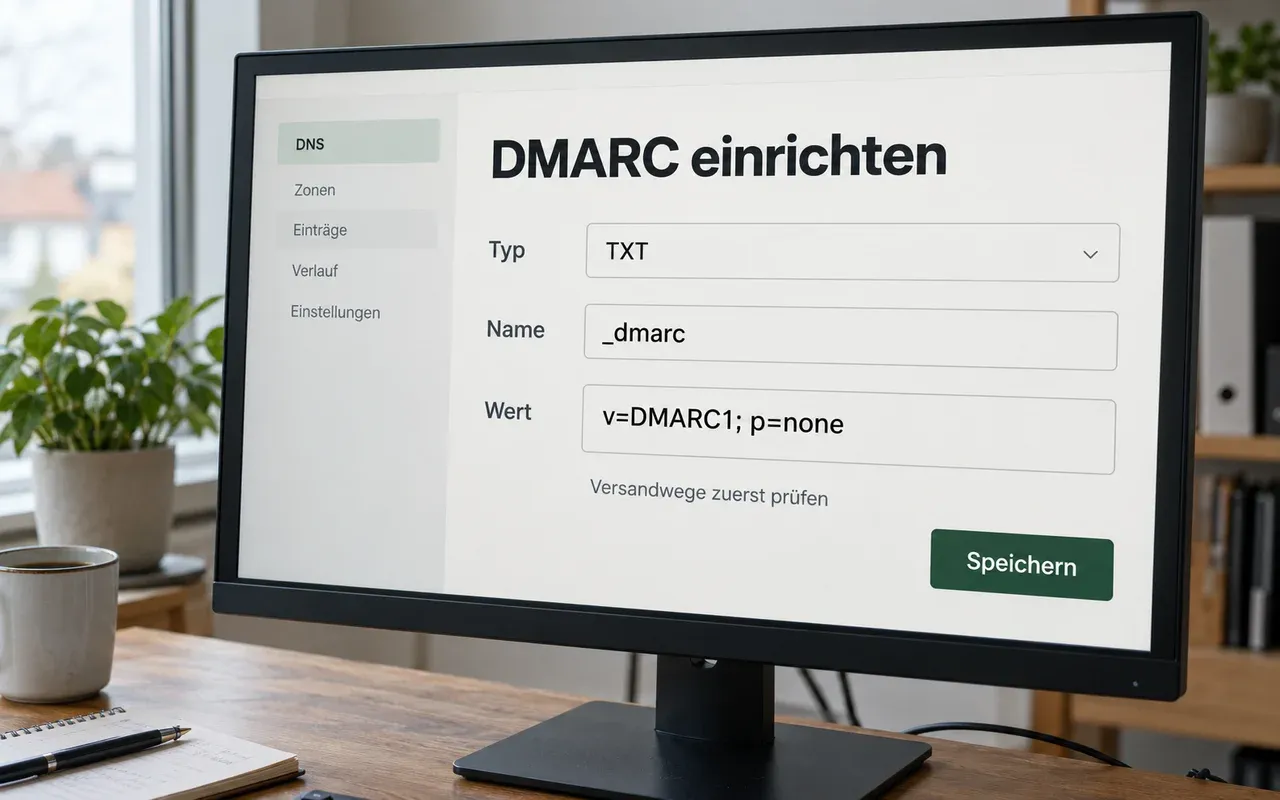
Dein Mailanbieter empfiehlt DMARC. Ein Generator liefert den passenden Text, und im DNS ist schnell ein weiterer Eintrag angelegt. Solltest du gleich p=reject einstellen, damit niemand mehr mit deiner Adresse täuschen kann?
Starte bei einer bisher ungeprüften Domain mit p=none und einer funktionierenden Berichtsadresse. Prüfe anschließend alle Dienste, die für deine Firma Mails verschicken. Erst wenn deren Nachrichten DMARC bestehen, kommt eine strengere Richtlinie infrage. Ein vorhandener Eintrag allein beweist weder Schutz noch korrekte Zustellung.
Was DMARC an deinen Mails prüft
DMARC verbindet die sichtbare Absenderdomain mit SPF und DKIM. SPF prüft, ob der Versandserver für die technische Absenderdomain zugelassen ist. DKIM prüft eine digitale Signatur der Nachricht. Die zugehörigen Domains können von der Adresse abweichen, die der Empfänger im Absenderfeld From sieht.
Für DMARC muss mindestens eine Prüfung bestehen und zur sichtbaren Absenderdomain passen. Ein passendes SPF-Ergebnis genügt, ebenso eine passende gültige DKIM-Signatur. Beide Verfahren dürfen gleichzeitig erfolgreich sein. Dieses Zusammenpassen heißt Alignment. Google beschreibt den Abgleich der Absenderdomain mit SPF oder DKIM in seiner DMARC-Anleitung.
Nehmen wir an, eine Hausverwaltung verschickt ihren Newsletter mit info@beispiel.de. Der Newsletterdienst besteht SPF für seine eigene Domain. Das reicht für DMARC noch nicht. Signiert der Dienst die Nachricht zusätzlich mit gültigem DKIM für beispiel.de, kann die Nachricht DMARC über DKIM bestehen.
Bei der üblichen gelockerten Ausrichtung können auch passende Subdomains derselben organisatorischen Domain zusammengehören. Die strenge Ausrichtung verlangt identische Domains. Übernimm deshalb keine zusätzlichen Einstellungen wie aspf=s oder adkim=s aus einem fremden Muster, ohne die Auswirkungen auf deine Versanddienste zu prüfen.
DMARC richtet kein Postfach ein und ersetzt keine Mailmigration. Falls dieser Teil noch fehlt, beginne mit der Einrichtung einer E-Mail-Adresse mit eigener Domain.
Was none, quarantine und reject bedeuten
Mit der Richtlinie teilst du empfangenden Mailservern mit, wie du Nachrichten beurteilst, die DMARC nicht bestehen. Für eine normale Einrichtung sind diese drei Werte relevant:
| Richtlinie | Bedeutung für fehlgeschlagene Nachrichten |
|---|---|
p=none |
Du forderst keine besondere Behandlung wegen des DMARC-Fehlers an. Mit Berichten kannst du zunächst beobachten. |
p=quarantine |
Du stufst die Nachrichten als verdächtig ein. Empfänger können sie beispielsweise in den Spamordner verschieben. |
p=reject |
Du stufst die Nutzung deiner Domain als unzulässig ein. Empfänger können die Nachrichten ablehnen. |
Der empfangende Anbieter entscheidet letztlich selbst. Auch mit p=none kann eine Mail im Spam landen. Umgekehrt garantiert p=reject keine Ablehnung bei jedem Empfänger.
Eine strengere Richtlinie hilft gegen den Missbrauch deiner tatsächlichen Absenderdomain. Sie verhindert keine ähnlich geschriebene Fremddomain und keinen gefälschten Anzeigenamen. Wie du solche Nachrichten unterscheidest, erklärt der Ratgeber zu E-Mail-Spoofing.
Erfasse die Versandwege und richte Berichte ein
Schau vor der Änderung nach, ob unter _dmarc bereits ein Eintrag liegt. Eine vorhandene strengere Richtlinie solltest du nicht nebenbei auf none zurücksetzen. Klär zuerst, wer sie eingerichtet hat und welche Versandwege damit bereits geprüft wurden.
Bei einer Subdomain bedeutet ein fehlender eigener Eintrag nicht automatisch, dass keine Richtlinie gilt. Eine übergeordnete Domain kann die Richtlinie vorgeben. Lass diese mögliche Vererbung vor einer Änderung mitprüfen.
Erfasse dann die Quellen deiner geschäftlichen Mails. Dazu zählen das normale Postfach, das Website-Kontaktformular, Newsletter und Rechnungssoftware. Auch ein Buchungssystem kann unter deiner Domain senden. Notiere pro Dienst die sichtbare Absenderadresse und den Verantwortlichen für dessen Einrichtung.
Lass für jeden Dienst klären, ob er mit passendem SPF oder DKIM versendet. Eine Freigabe im SPF-Eintrag deiner Hauptdomain hilft beispielsweise nicht, wenn der Dienst eine andere technische Absenderdomain verwendet. Die Einstellung für eine eigene Versanddomain findest du beim jeweiligen Dienst.
Für die Berichte brauchst du eine erreichbare Adresse, etwa dmarc@beispiel.de. Leg das Postfach vor dem DNS-Eintrag an. Sammelberichte kommen typischerweise als XML-Dateien. Sie zeigen unter anderem Versandquellen und Prüfergebnisse; ein Auswertungsdienst kann diese Daten lesbar aufbereiten.
Ohne rua-Adresse bekommst du über den Eintrag keine Sammelberichte. p=none allein erzeugt deshalb noch keine brauchbare Beobachtung. Bei einem externen Berichtsdienst kann außerdem eine DNS-Freigabe durch dessen Betreiber nötig sein. Verwende dafür dessen konkrete Einrichtungsangaben.
Nicht jeder empfangende Anbieter liefert Berichte. Aus einem leeren Berichtspostfach kannst du deshalb keine erfolgreiche Prüfung aller Mails ableiten. Kontrolliere zuerst die Berichtsadresse und ergänze die Auswertung durch Testnachrichten.
Erstelle den Eintrag und prüfe die Veröffentlichung
Der DMARC-Generator erstellt aus Domain, Richtlinie und Berichtsadresse den Namen und den Textwert. Er schreibt nichts in dein DNS. Bestehende Einträge, die Erreichbarkeit des Berichtspostfachs und die Zustellung deiner Mails prüft er ebenfalls nicht.
Für die Beispieldomain könnte der Start so aussehen:
- Der vollständige Name lautet
_dmarc.beispiel.de. - Der Eintragstyp ist
TXT. - Der Textwert lautet
v=DMARC1; p=none; rua=mailto:dmarc@beispiel.de.
Trage deine eigenen Werte in der zuständigen DNS-Verwaltung ein. Manche Oberflächen erwarten als Namen nur _dmarc und hängen die Domain selbst an. Eine doppelt angehängte Domain führt zum falschen Namen. Einen vorhandenen DMARC-Eintrag aktualisierst du, statt einen zweiten anzulegen.
Nach dem Speichern lässt du den öffentlich erreichbaren TXT-Eintrag abfragen und vergleichst Namen sowie Text. DNS-Zwischenspeicher können noch den alten Stand liefern. Verwechsle einen solchen alten Stand nicht mit einer gescheiterten Änderung.
Sende anschließend aus jedem Versanddienst eine Nachricht an ein externes Postfach. Öffne beim Empfänger die vollständigen Kopfzeilen, häufig unter „Original anzeigen“. Verwende die Prüfergebnisse des zuständigen Empfangsanbieters. Mitgelieferte fremde Authentication-Results-Zeilen können gefälscht sein.
Ein dmarc=pass des Empfangsanbieters zeigt, dass diese Nachricht dessen DMARC-Prüfung bestanden hat. Lass dir bei einer unklaren Zuordnung der Ergebnisse vom Anbieter helfen. Bei einem Fehlschlag gehören SPF, DKIM und die jeweiligen Domains gemeinsam geprüft.
Wann eine strengere Richtlinie sinnvoll ist
Ein einzelner erfolgreicher Test deckt nur diesen Versandweg ab. Warte mit einer Verschärfung, bis auch seltene Nachrichten geprüft sind, etwa monatliche Rechnungen. Werte die Berichte aus und ordne unbekannte Quellen zu. Nicht jede unbekannte IP-Adresse gehört zu einem Angreifer.
Eine Umstellung auf quarantine kommt erst infrage, wenn deine legitimen Quellen DMARC bestehen. Wäge bei gewöhnlichen Nutzerpostfächern besonders die Folgen für Weiterleitungen und Mailinglisten ab. Beobachte nach einer Änderung erneut Berichte und Rückmeldungen zur Zustellung. reject kommt nur infrage, wenn du die Auswirkungen verantworten kannst; eine automatische Abschlussstufe ist es nicht.
Nimm dir dafür zuerst deine Liste der Versanddienste vor. Solange bei einer eigenen Quelle das Prüfergebnis oder die zuständige Person fehlt, ist die strengere Richtlinie noch nicht vorbereitet.
