 Max Korn
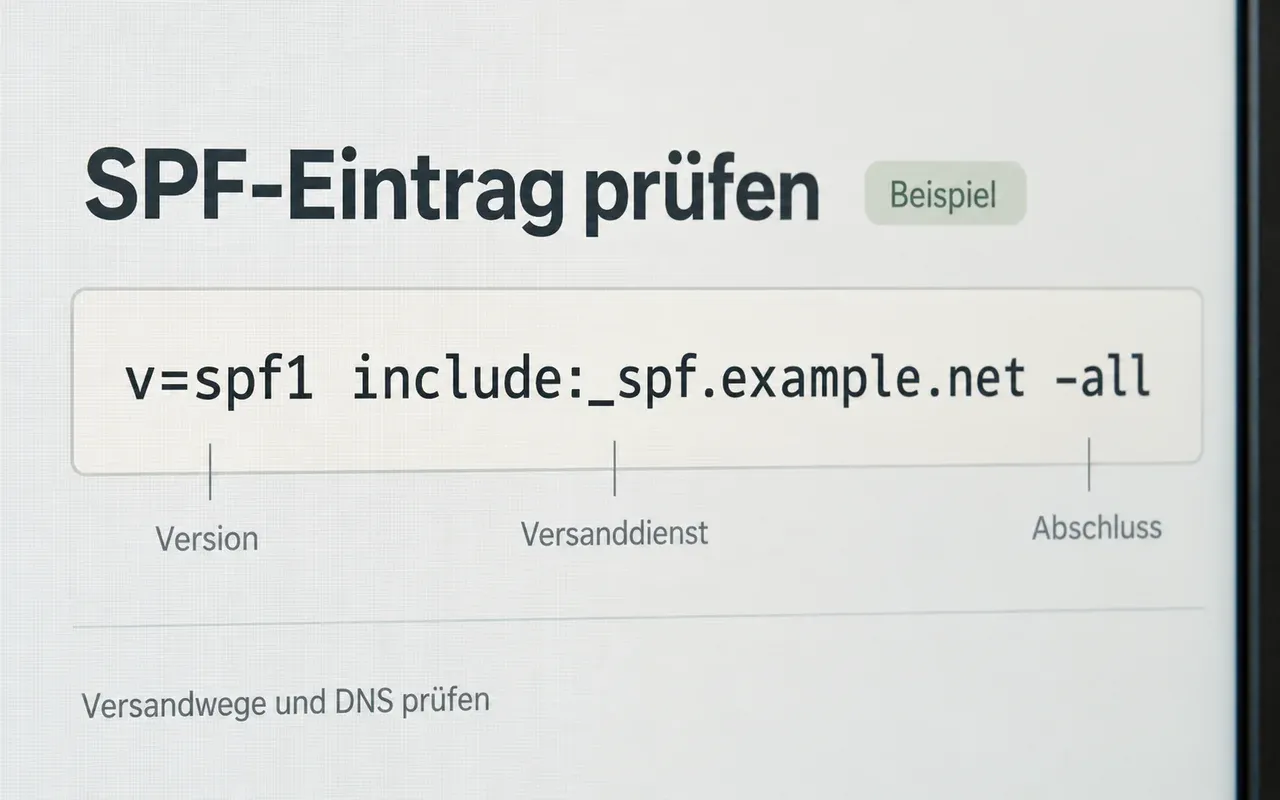
Deine Mails landen im Spam, und der Anbieter verweist auf einen fehlerhaften SPF-Eintrag. Bevor du einen neuen Wert ins DNS kopierst, prüf die technische Absenderdomain der betroffenen Nachricht. Der Eintrag muss zu dieser Domain und zum tatsächlich genutzten Versandserver passen.
Für eine verlässliche Prüfung brauchst du drei Dinge: den öffentlich veröffentlichten SPF-Text, die Angaben deiner Versanddienste und eine echte Testmail. Eine Textprüfung findet einzelne Auffälligkeiten. Ob SPF beim Empfänger besteht, zeigt erst die Prüfung einer versendeten Nachricht.
Für welche Absenderdomain gilt SPF?
SPF prüft, ob die IP-Adresse des sendenden Servers für eine bestimmte Domain zugelassen ist. Bei gewöhnlichen Nachrichten verwendet die Prüfung die Domain aus dem technischen Umschlagabsender, dem MAIL FROM. Im zugestellten Original findest du diese Adresse meist als Return-Path.
Die sichtbare Adresse im Feld From ist etwas anderes. Beide Adressen können dieselbe Domain haben, müssen es aber nicht. Deshalb kann ein Newsletter von info@beispiel.de SPF für eine Domain des Newsletterdienstes bestehen. Ein SPF-Eintrag bei beispiel.de wäre für genau diese SPF-Prüfung nicht zuständig.
Öffne die betroffene Mail beim Empfänger mit ihren vollständigen Kopfzeilen. Maßgeblich sind die Authentication-Results des zuständigen Empfangsanbieters; andere mitgelieferte Zeilen können gefälscht sein. Dort stehen häufig das Ergebnis hinter spf= und die geprüfte Domain hinter smtp.mailfrom=. Lass dir bei der Zuordnung vom Empfangsanbieter helfen.
Nimm die so ermittelte Domain für die weitere Untersuchung. Eine weitergeleitete Nachricht kann einen anderen Versandweg abbilden als der direkte Versand.
Planst du den Mailversand gerade erst, hilft dir vorher die Einrichtung einer E-Mail-Adresse mit eigener Domain. Ein vorhandenes Postfach und ein SPF-Eintrag lösen unterschiedliche Aufgaben.
So liest du einen SPF-Eintrag
Ein SPF-Eintrag liegt im DNS als TXT-Eintrag und beginnt mit v=spf1. Dahinter folgen Regeln für zugelassene Versandserver. Die folgenden Bestandteile begegnen dir häufig:
| Bestandteil | Bedeutung |
|---|---|
include:… |
Der Empfänger wertet die SPF-Regeln des genannten Anbieters aus. |
ip4:… oder ip6:… |
Eine konkrete IP-Adresse oder ein Adressbereich ist eingetragen. |
a oder mx |
Die Auswertung verwendet Adressen aus den A-/AAAA- beziehungsweise MX-Einträgen des genannten Namens. |
redirect=… |
Ohne vorherigen Treffer übernimmt SPF die Regeln der Zieldomain. Ein vorhandenes all macht redirect wirkungslos. |
-all, ~all oder ?all |
Für nicht passende Server ergibt sich fail, softfail oder neutral. |
-all führt allein nicht automatisch zur Ablehnung einer Mail. Der Empfänger berücksichtigt weitere Regeln. Ändere den Abschluss deshalb nicht pauschal, um eine Spamwarnung loszuwerden. Die passende Einstellung hängt von deinen vollständigen Versandwegen und den Vorgaben des Mailanbieters ab.
Erreicht die SPF-Auswertung +all beziehungsweise all, besteht jede bis dahin nicht ausgeschlossene Absender-IP die Prüfung. Eine solche Freigabe eignet sich nicht als Reparatur für einen fehlenden Versanddienst. Ergänze stattdessen die tatsächlich benötigte Quelle.
Finde den vorhandenen Eintrag, bevor du etwas ergänzt
Rufe die TXT-Einträge der zuvor ermittelten Domain ab. Vergleiche das öffentliche Ergebnis mit der DNS-Verwaltung. Eine Änderung in der falschen DNS-Verwaltung kann gespeichert sein, ohne dass andere Mailserver sie sehen.
Pro Domainname darf nur ein für SPF ausgewählter TXT-Eintrag existieren. Andere TXT-Einträge sind erlaubt, etwa zur Bestätigung der Domain bei einem Dienst. Zwei getrennte Einträge mit v=spf1 sind dagegen keine Ergänzung, sondern führen zu permerror.
Eine zum Versand verwendete Subdomain braucht ihre eigene passende SPF-Konfiguration. Der SPF-Eintrag der Hauptdomain wird nicht automatisch für sie übernommen.
Auch mehrere angezeigte Textstücke bedeuten nicht automatisch mehrere Einträge. Ein langer TXT-Eintrag kann aus mehreren Zeichenfolgen bestehen. Lass dir bei einer unklaren Darstellung vom Domainanbieter bestätigen, ob es sich um einen oder mehrere Datensätze handelt.
Sagen wir, ein Ingenieurbüro nutzt ein Firmenpostfach und führt zusätzlich eine Rechnungssoftware ein. Die Software zeigt einen eigenen SPF-Vorschlag. Kopierst du diesen als zweiten SPF-Eintrag daneben, verschlechterst du die Konfiguration. Die nötigen Freigaben gehören in einen abgestimmten Eintrag am jeweils zutreffenden Namen.
Übernimm dafür die aktuellen Angaben der Anbieter. Hänge keine kompletten SPF-Zeilen aneinander. Es gibt nur eine Versionsangabe am Anfang; auch die abschließende Regel muss zur zusammengeführten Konfiguration passen. Sichere den bisherigen Text vor der Änderung, damit du den Ausgangsstand nachvollziehen kannst.
Diese Fehler solltest du gezielt prüfen
Ein fehlgeschlagenes SPF-Ergebnis bedeutet nicht automatisch einen Tippfehler. Bei fail oder softfail kann ein erlaubter Dienst fehlen. Eine Weiterleitung kann SPF ebenfalls scheitern lassen. Vergleich deshalb zuerst den Versandserver und die technische Absenderdomain mit dem erwarteten Weg.
permerror weist auf einen dauerhaften Auswertungsfehler hin, etwa mehrere SPF-Einträge oder ein überschrittenes Limit. temperror beschreibt einen vorübergehenden Fehler, zum Beispiel bei der DNS-Abfrage. Halte das genaue Ergebnis und die betroffene Nachricht fest, statt alle Warnungen als dasselbe Problem zu behandeln.
Für SPF gilt ein Limit von zehn ausgewerteten DNS-abfragenden Mechanismen und Modifikatoren. Dazu gehören include, a, mx, ptr, exists und redirect. Verschachtelte Regeln zählen mit. Der SPF-Standard beschreibt dieses Limit und das Ergebnis permerror beim Überschreiten.
Gemeint sind nicht pauschal zehn beliebige DNS-Pakete. ip4, ip6 und all verbrauchen dieses Budget nicht. Auch zehn sichtbare include-Angaben sind keine sichere Obergrenze, weil hinter einer einzigen weitere Regeln liegen können. Ein kurzer Eintrag kann das Limit deshalb bereits überschreiten.
Entferne alte Freigaben erst nach Rücksprache mit den Verantwortlichen. Ersetze Anbieterregeln nicht blind durch momentan aufgelöste IP-Adressen. Ändert der Dienst seine Server, kann eine solche Kopie veralten.
Was die Textprüfung leistet und was die Testmail zeigt
Mit der SPF-Textprüfung kannst du einen kopierten Eintrag auf einzelne Auffälligkeiten untersuchen. Das Werkzeug erkennt beispielsweise mehrere Versionsangaben oder ein +all. Es liefert Hinweise zum eingefügten Text, keine vollständige Syntaxprüfung.
Das Werkzeug fragt keine DNS-Einträge ab und löst keine verschachtelten include- oder redirect-Ziele auf. Es validiert auch IP-Adressen und Makros nicht vollständig. Die angezeigte Zahl möglicher DNS-Bestandteile beweist deshalb nicht, dass dein Eintrag das Zehnerlimit einhält.
Lass nach einer Korrektur den veröffentlichten Eintrag samt Abhängigkeiten prüfen. Sende dann aus jedem betroffenen Dienst eine direkte Testmail an ein externes Postfach. In den Prüfergebnissen des zuständigen Empfangsanbieters sollte für den erwarteten technischen Absender spf=pass stehen. Ein erfolgreicher Test des Firmenpostfachs bestätigt den Versand aus der Rechnungssoftware noch nicht.
SPF allein bestätigt außerdem nicht die sichtbare Absenderadresse und garantiert keinen Platz im Posteingang. Für den Abgleich mit From brauchst du zusätzlich die Prüfung und Einrichtung von DMARC. Halte für deinen Mailanbieter den veröffentlichten SPF-Text, den betroffenen Versanddienst und das vollständige Prüfergebnis einer Testmail bereit. Damit lässt sich der Fehler gezielt eingrenzen.
